API 中转站合法吗?合同、数据与地区合规风险怎么判断
API 中转站合法吗?按合同与上游条款、提示词和个人信息、跨境数据传输、审计留痕及受监管行业逐项排查 API 中转站合规风险。
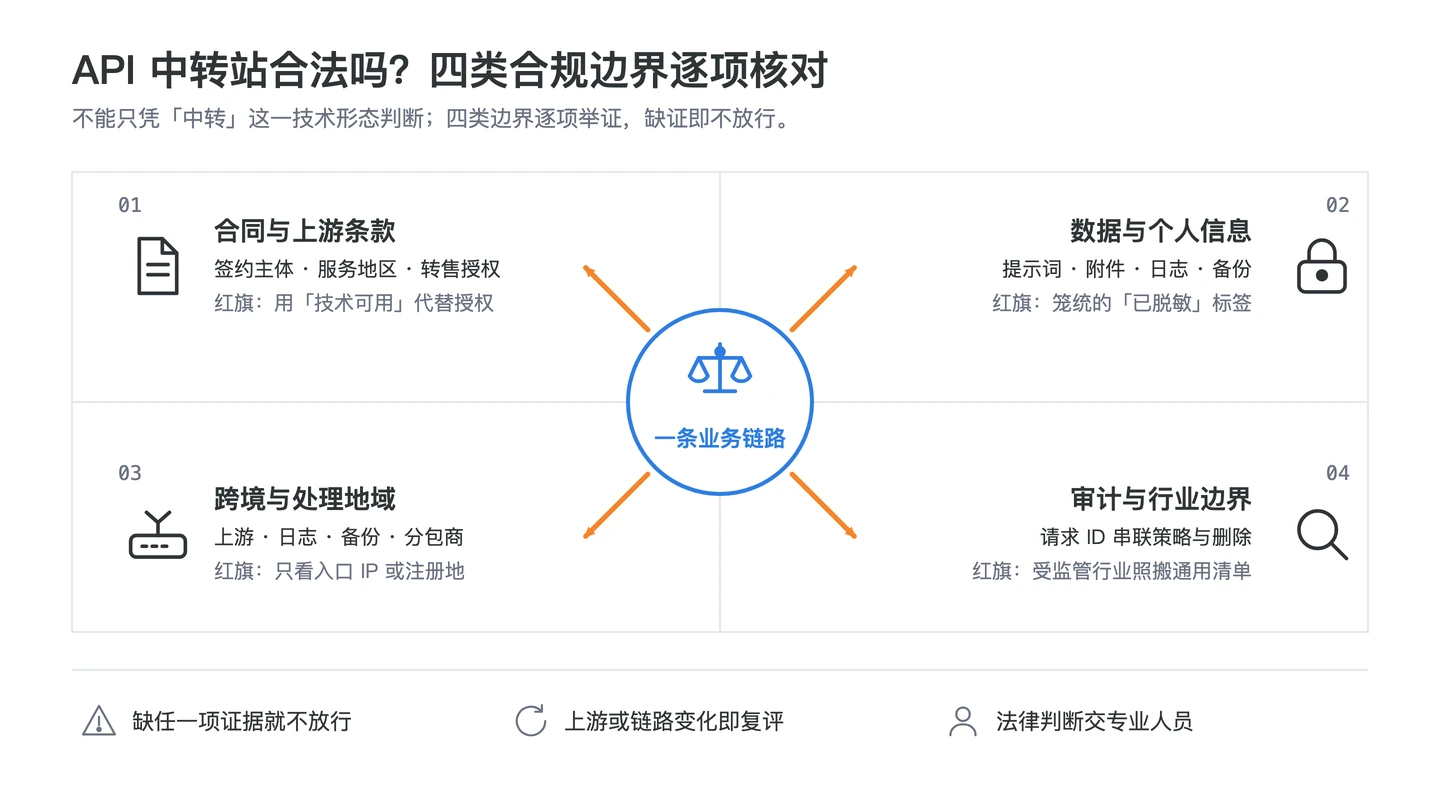
直接答案:API 中转站合法吗,不能仅凭“中转”这一技术形态判断;应按合同与地域、数据、权利、行业逐项核对。先确认服务主体与 API 中转站上游条款,再画清提示词、个人信息、日志和跨境路径,最后审查内容权利、受监管行业要求及审计留痕。本文是工程侧的 AI API 合规排查方法,不是法律意见。
决策要点:任何一项无法举证时,都不要把“接口可调用”当成“业务可使用”。把允许的数据类别、地域、模型、日志期限和退出条件写进审批记录,并在上游或链路变化时重新评估。
API 中转站合法吗:适用边界先怎么划
同一个 API 中转站,处理公开测试文本、客户合同、源代码、医疗记录或未成年人信息时,风险边界完全不同。评估对象应是一条具体业务链路,而不是抽象品牌:明确调用主体、用户所在地域、服务主体、模型上游、输入输出用途、数据类别和接收方。
因此,API 中转站合规风险不是一个二元标签,而是对具体主体、数据、地域、用途和证据版本的持续核对。
| 适用边界 | 需要固定的事实 | 不应替代的证据 |
|---|---|---|
| 合同与地域 | 签约主体、服务地区、账号与转售/转发授权 | 接口能连通或销售口头承诺 |
| 数据与权利 | 提示词字段、个人信息、商业秘密、内容许可 | 笼统的“已脱敏”标签 |
| 行业与用途 | 是否用于受监管记录、决策或面向公众输出 | 其他低风险项目的审批 |
| 运行变化 | 上游、分包商、日志位置、保留期限和模型版本 | 首次接入时的一次性截图 |
架构组件与合规请求链路
合规判断必须落到真实架构。最小组件包括业务客户端、鉴权入口、中转网关、路由器、日志/审计存储、上游模型、备份与支持访问面。请求链路按“输入分类 → 鉴权与策略 → 路由和跨境判定 → 上游处理 → 输出治理 → 最小化日志 → 删除/留存”执行。
- 输入分类:在出网前识别个人信息、敏感字段、机密代码和受许可内容。
- 策略检查:把项目、地域、允许模型、用途和保留期限绑定到密钥。
- 路由记录:记录实际服务主体、上游、处理地域、策略版本和请求 ID。
- 输出治理:按用途检查内容权利、人工复核、告知和禁止场景。
- 留存退出:日志默认不保留正文,支持到期删除、停用、导出和事件追溯。
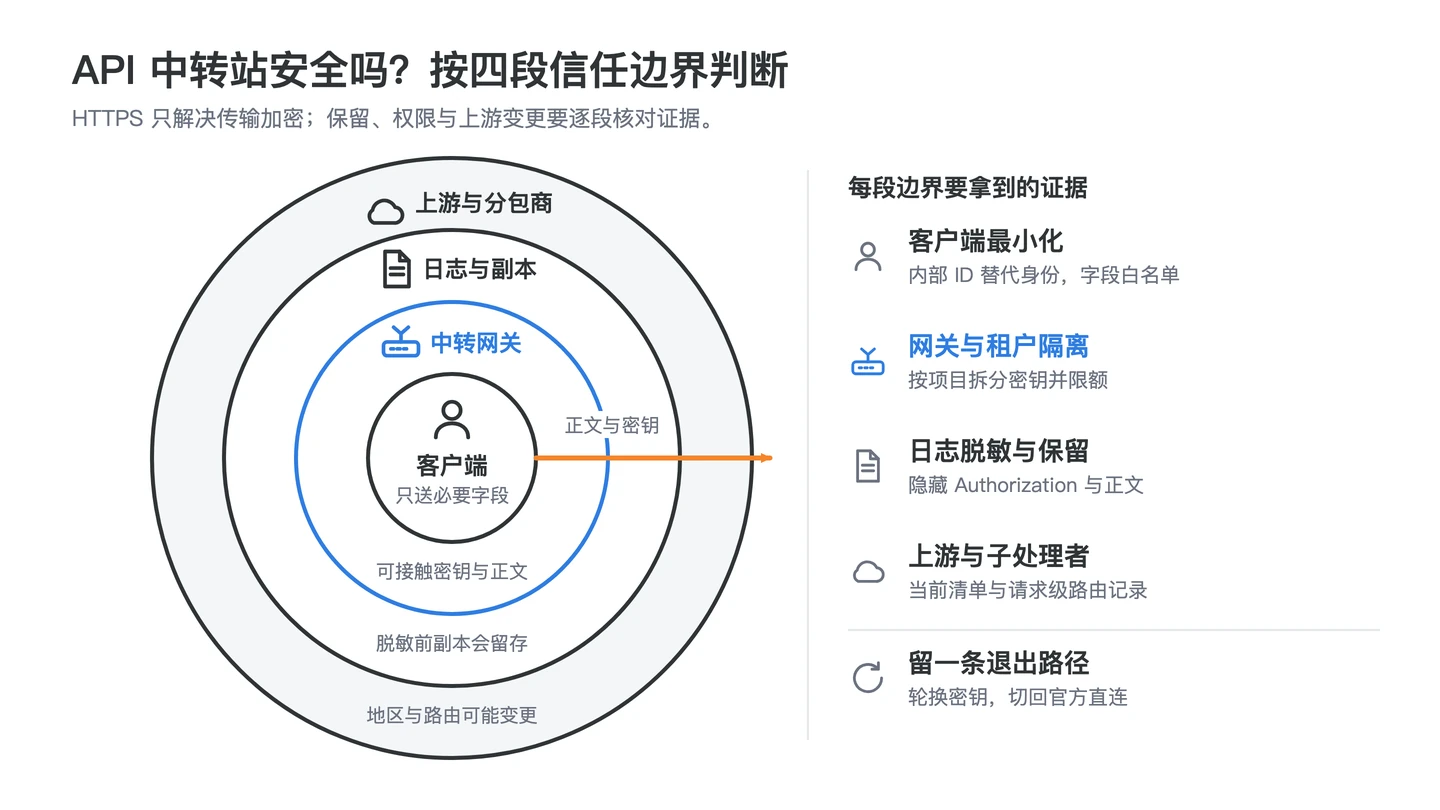
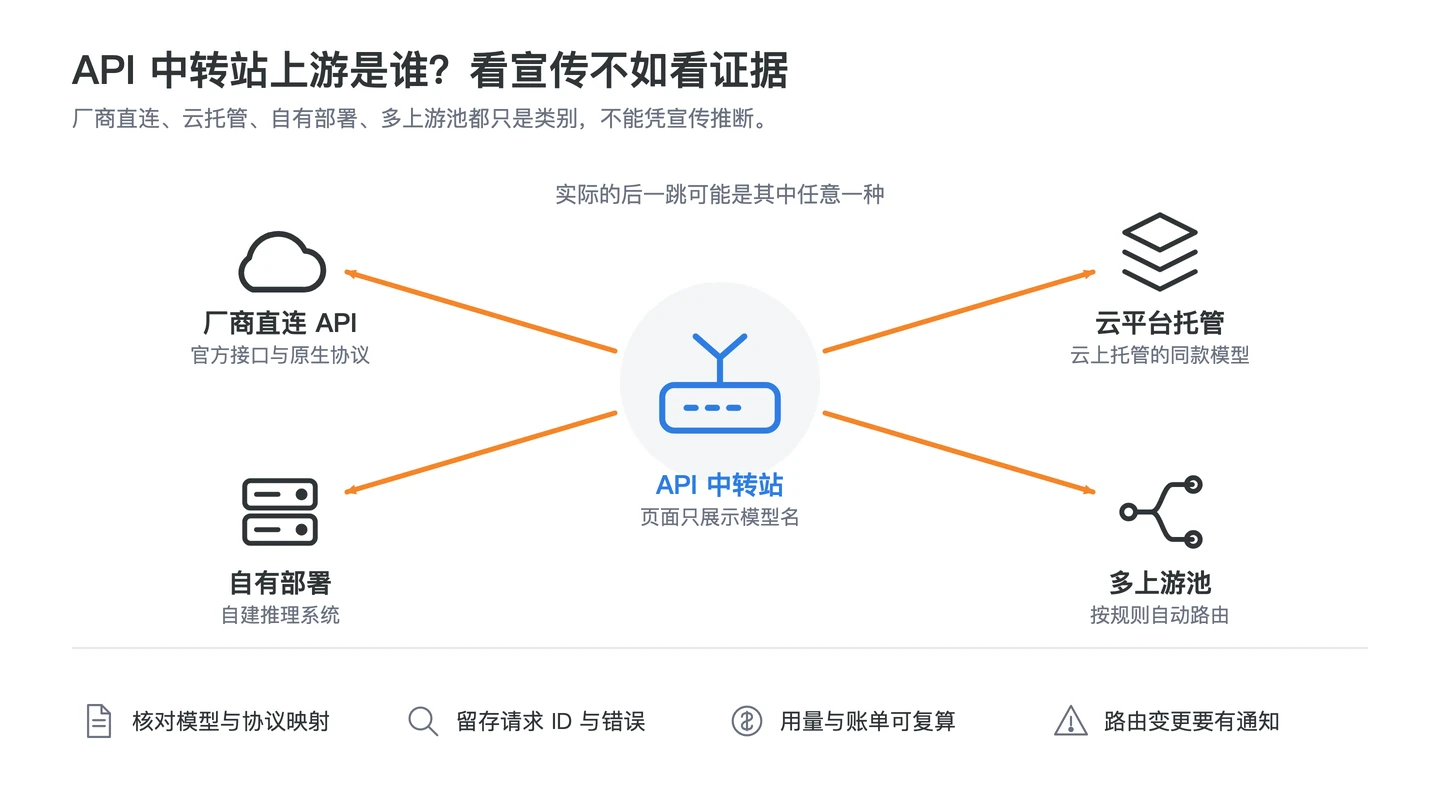
对上游身份和变更证据,可结合API 中转站上游透明度核验;对日志与正文边界,可结合API 中转站安全与隐私分析。
API 中转站选型的八个合规维度
| 选型维度 | 应索取或验证的证据 | 红旗信号 |
|---|---|---|
| 服务主体 | 合同主体、联系渠道、责任与事件通知 | 收款、域名与签约主体无法对应 |
| 上游条款 | 允许的地区、账号、用途、转发或转售边界 | 以“技术可用”代替授权说明 |
| 数据处理 | 字段、目的、接收方、分包商、保留与删除 | 只写“安全”,不描述生命周期 |
| 跨境路径 | 处理、日志、备份和远程支持的地域 | 只提供注册地址或单个 IP |
| 内容权利 | 输入授权、输出用途、投诉与删除机制 | 承诺输出绝对无权利风险 |
| 行业控制 | 隔离、审批、人工复核和行业所需文件 | 一套配置宣称适合所有行业 |
| 审计留痕 | 不可变请求 ID、策略/合同版本和管理员操作 | 只有聚合账单,无法追溯变更 |
| 退出能力 | 停用、数据导出、删除证明和替代路由 | 无法说明终止后的数据处置 |
提示词、个人信息与跨境数据怎么排查
先建立字段级数据清单:系统提示词、用户输入、附件、工具参数、输出、请求元数据、IP、账号标识和调试日志分别由谁接收、在哪里处理、保存多久。个人信息处理应对照政府部门公开的现行法律文本《个人信息保护法》核对适用要求;更广泛的数据处理活动还应对照《数据安全法》进行分类分级和风险管理。
API 中转站数据合规要核对整条处理链:推理节点只是一环,日志、追踪、缓存、备份和支持访问也需要有可验证的位置、保留和删除证据。
API 中转站跨境数据传输不能只看入口 IP。需要覆盖中转节点、上游推理、日志、备份、可观测平台、客服与分包商访问,再由熟悉相关司法辖区的人员判断适用机制。面向公众提供生成式 AI 服务时,可查阅国家网信办等部门发布的《生成式人工智能服务管理暂行办法》并结合业务形态核对适用范围。
上游条款、地区与数据控制如何核验
把条款核验做成版本化证据,而不是收藏首页链接。记录接入日的合同主体、地区支持、API 使用限制、数据使用默认值、可选保留控制和变更通知。OpenAI 可分别参考官方Business Terms与API 数据控制说明;Anthropic 的可用地域应以官方Supported countries and regions为准。不同产品、端点、账户类型和时间点可能有不同条件,不能相互代替。
团队若考虑把链路收回自己的环境,可对照API 中转站搭建架构评估新增责任;自建提高控制权,但不会自动消除上游条款、数据跨境或行业义务。
风险暴露变量模型与示例
下面只是一种排查优先级变量模型,不是法定公式,也不能计算“是否合法”:
风险暴露总量 = 数据量 × 敏感度 × 暴露时长 × 接收方数量示例变量可定义为:数据量取每周含受控字段的请求数,敏感度取内部分类等级,暴露时长取日志与备份的最长可访问周期,接收方数量覆盖中转商、上游、观测平台与有权访问的分包商。变量上升只表示优先级提高,不代表法律结论。优先动作通常是减少字段、缩短留存、压缩接收方并限制访问。
可复现:合规事实输入的 fail-closed 校验
下面的本地脚本不判断“合法/违法”,只验证评审所需事实是否齐全。缺少合同、上游、数据路径、保留删除或行业复核证据时,它返回 review_required,适合放进变更评审或 CI;示例文件不含提示词正文、个人信息或真实凭据。
先保存为 compliance_gate.py:
#!/usr/bin/env python3
import json, sys
from pathlib import Path

REQUIRED_EVIDENCE = {
    "contract_version", "upstream_terms_version", "data_flow_version",
    "retention_policy_version", "industry_review_owner"
}
ALLOWED_DATA = {"public_text", "personal_information", "sensitive_personal_information",
                "confidential_code", "regulated_record"}

def fail(message):
    print(json.dumps({"decision": "invalid_input", "error": message}, ensure_ascii=False))
    raise SystemExit(2)

if len(sys.argv) != 2:
    fail("usage: compliance_gate.py INPUT.json")
try:
    payload = json.loads(Path(sys.argv[1]).read_text(encoding="utf-8"))
except (OSError, json.JSONDecodeError) as exc:
    fail(f"cannot_read_input: {exc}")

classes = payload.get("data_classes")
retention = payload.get("retention_days")
receivers = payload.get("receiver_count")
if not isinstance(classes, list) or not 1 <= len(classes) <= 32:
    fail("data_classes must contain 1..32 items")
if unknown := sorted(set(classes) - ALLOWED_DATA):
    fail(f"unknown data_classes: {unknown}")
if not isinstance(retention, int) or isinstance(retention, bool) or not 0 <= retention <= 365:
    fail("retention_days must be an integer from 0 to 365")
if not isinstance(receivers, int) or isinstance(receivers, bool) or not 1 <= receivers <= 64:
    fail("receiver_count must be an integer from 1 to 64")
if not isinstance(payload.get("cross_border"), bool):
    fail("cross_border must be true or false")

evidence = payload.get("evidence", {})
missing = sorted(key for key in REQUIRED_EVIDENCE if not evidence.get(key))
triggers = []
if payload["cross_border"]: triggers.append("cross_border_review")
if set(classes) & {"sensitive_personal_information", "regulated_record"}:
    triggers.append("specialist_review")
if missing: triggers.append("missing_evidence")
decision = "review_required" if triggers else "facts_complete_for_human_review"
print(json.dumps({"decision": decision, "missing_evidence": missing,
                  "review_triggers": triggers}, ensure_ascii=False, indent=2))
示例请求输入 policy-input.json:
{
  "data_classes": ["public_text", "personal_information"],
  "retention_days": 7,
  "receiver_count": 2,
  "cross_border": true,
  "evidence": {
    "contract_version": "contract-review-id",
    "upstream_terms_version": "terms-review-id",
    "data_flow_version": "data-flow-review-id",
    "retention_policy_version": "retention-review-id",
    "industry_review_owner": "review-owner-role"
  }
}
执行命令与示例响应:
python compliance_gate.py policy-input.json
{
  "decision": "review_required",
  "missing_evidence": [],
  "review_triggers": ["cross_border_review"]
}参数边界:data_classes 必须有 1–32 项且只能取脚本白名单;retention_days 为 0–365 的整数;receiver_count 为 1–64 的整数;cross_border 必须是布尔值。边界是工程闸门的示例默认值,不是法规阈值;团队应通过审查后版本化调整,不能把脚本输出当成法律结论。
失败模式、验证指标与故障排查
- 失败模式:JSON 无法解析或字段越界时退出码为 2;证据缺失、跨境或敏感类别触发人工复核但脚本正常退出;类别白名单过旧会拒绝新字段。
- 验证指标:跟踪
invalid_input_total、review_required_total、缺失证据项分布、人工复核等待时长和配置版本覆盖率;不要记录提示词正文。 - 排障 1:先运行
python -m json.tool policy-input.json定位 JSON 语法,再检查字段类型与边界。 - 排障 2:若证据明明存在仍显示缺失,检查键名与空字符串,并确认 CI 读取的是同一版本输入。
- 排障 3:若新增数据类别被拒绝,先完成数据分类与审查,再更新白名单和测试,禁止临时改为放行未知值。
回滚步骤
- 保留上一版脚本、输入 schema、白名单和审批记录的不可变版本号。
- 新规则误拦截时,将流量保持暂停,只回滚到上一已审核规则,不绕过人工复核。
- 重新运行上一版校验并比较结构化响应,记录回滚人、原因和影响项目。
- 若事实链路本身变化,则回滚业务路由或数据字段,而不是用旧脚本覆盖新风险。
部署与运维合规检查表
- 部署前固定合同主体、API 中转站上游条款、允许地域和禁止用途。
- 为提示词、附件、工具参数、输出与日志做字段级分类和最小化。
- 验证中转、上游、日志、备份、客服与分包商的实际数据路径。
- 按项目隔离密钥、路由、数据类别和保留策略,管理操作写入审计。
- 日志默认不含正文与凭据;确需调试内容时设置审批、脱敏和自动到期。
- 保存合同/策略版本、请求 ID、上游 ID、地域、删除任务和事件处理记录。
- 把新增上游、地区、字段、用途、分包商或保留时长设为强制复核触发器。
- 为停用、导出、删除证明、上游故障和数据事件准备可演练的退出方案。
API 中转站审计留痕应让合同、策略、路由、地域和删除任务能通过请求 ID 串联,而不是收集更多正文。
密钥权限与轮换可继续参考API Key 安全指南,故障切换的证据边界见API 中转站重试与故障切换。
受监管行业与法律风险升级条件
当业务涉及医疗、金融、教育、未成年人、重要数据、关键决策、客户机密或大规模个人信息时,通用清单只是起点。团队应明确是否需要更严格的本地化、隔离、审批、影响评估、人工复核、记录保存和专业法律意见。不得用供应商的“合规”营销词替代自身场景判断,也不应写“必然合规”或绝对无风险结论。
API 中转站法律风险的适用与处置必须由对应地域和行业的专业人员根据实际事实判断;本文脚本只负责防止证据缺失时自动放行。
常见问题
API 中转站常见问题
API 中转站本身合法吗?
不能仅凭中转形态判断合法性;应按合同与上游条款、处理地域、提示词和个人信息等数据、内容权利及行业要求逐项核对。本文提供的是技术与风险排查框架,不是法律意见。
提示词含有个人信息时先做什么?
先确认处理目的与必要字段,删除或替换不必要的身份标识,再核对告知、授权或其他适用处理基础、接收方、保留期限和删除机制;无法确认数据路径时,不应先上传再补评估。
API 中转站跨境数据传输只看服务器 IP 吗?
不能。还要画出业务服务器、中转节点、日志与备份、上游模型、支持人员和分包商的实际访问及存储路径,再按适用规则核对相应条件。
取得服务商的合规承诺就足够了吗?
不够。还应取得可对应到实际产品的合同主体、上游授权边界、数据位置、分包商、日志策略、事件通知和退出删除证据,并验证配置与文件是否一致。
受监管行业可以直接使用通用中转站吗?
不能直接套用通用结论。医疗、金融、教育、未成年人、重要数据或关键业务通常需要更严格的数据分类、审批、隔离、审计和专业复核。
使用 API 中转站是否违反上游服务条款?
不能只看接口是否可调用。应按账户与 API Key 使用、再分发、终端用户接入、地区可用性和限制规避等条款逐项核对,并保存条款版本与评审记录;无法确认时保持人工复核。
企业接入 API 中转站需要保留哪些审计记录?
至少记录合同与上游条款版本、数据流版本、处理区域、保留删除策略、权限变更、路由与策略版本、请求 ID、事件处置和审批责任人;默认不把完整提示词、输出或 Authorization 当作审计字段。
API 中转站跨境数据传输如何做技术验证?
用合成标记请求逐段检查网关、上游、日志、缓存、追踪和备份的实际处理位置与接收方,并验证禁止区域的路由会 fail closed。技术结果只证明链路行为,适用路径仍需结合合同和规则审查。