API 中转站安全吗?隐私、日志与供应商评估清单
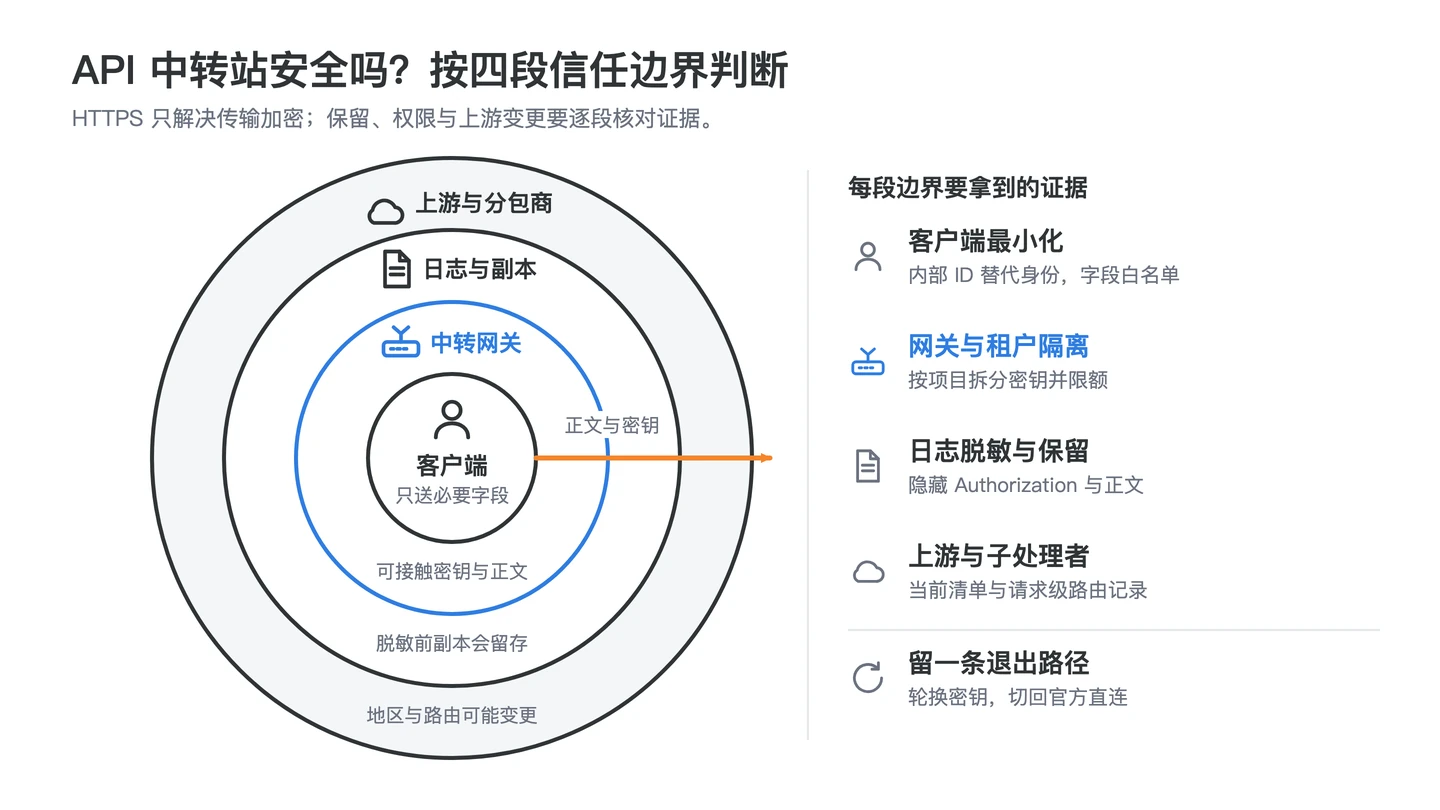
API 中转站安全吗,必须按客户端最小化、网关处理、日志脱敏和上游审计四段信任边界判断;HTTPS 不能替代保留、权限与供应链评审。
先说结论: 中转站不是天然安全或不安全。只有当密钥可撤销且有最小权限、请求与日志规则明确、人员访问可审计、上游和地区可追踪、删除与事件响应可验证,并且这些条件符合你的数据等级时,才能批准对应业务接入;HTTPS 只解决传输加密的一部分。
API 中转站数据流要覆盖哪些威胁主体?
API 中转站隐私风险不能只看传输层。封面对应客户端最小化 → 网关处理 → 日志脱敏 → 上游审计四段信任边界。评审默认中转层可能接触鉴权头、提示词、文件、工具参数、响应与元数据,再用证据逐项缩小范围。
| 威胁主体或故障 | 可能影响 | 控制与验证证据 |
|---|---|---|
| 泄露的客户端或 Key | 盗用额度、越权调用、数据访问 | 最小权限、独立预算、轮换撤销、异常用量 |
| 网关人员或租户隔离失败 | 正文、文件或日志被非预期访问 | 审批、审计、租户测试与支持访问记录 |
| WAF、APM、备份与工单 | 脱敏前副本长期留存 | 逐层字段过滤、采样与保留配置 |
| 上游、子处理者或地区变更 | 数据接收方与规则漂移 | 当前清单、通知机制、路由证据与重新评审 |
| 删除或事件响应失效 | 无法止损、导出或证明清理 | 删除演练、通知流程、退出与回滚记录 |
API 中转站会看到提示词和密钥吗?
从技术链路看,中转层通常必须接收客户端提供的鉴权凭据,并处理或转发请求正文,所以应按“可能接触密钥、提示词、文件和工具参数”设计安全边界。服务商是否保存正文、保存多久、是否用于调试以及哪些人员可访问,必须由当前政策、配置和审计证据确认,不能凭界面文案推断。
中转链路里常见的敏感资产包括:
- API Key、会话令牌与项目标识;
- 用户提示词、上传内容和模型回答;
- 源代码、数据库结果或工具调用参数;
- 请求 ID、IP、设备与时间信息;
- Token、余额和账单数据;
- 管理员账号和操作日志。
不同业务敏感度不同。公开文案生成和处理客户身份证明材料,不应使用同一套风险门槛。
API 中转站供应商评估要核对哪些安全与隐私证据?
供应商文案只能作为入口,最终要核对当前政策、合同、控制台配置与可重复证据。API 中转站零数据保留不能脱离适用范围。所谓“不训练”或“零数据保留”可能只覆盖特定端点、产品或正文,不一定覆盖账单、安全、管理日志、文件与第三方工具。
| 控制面 | 必须得到的答案 | 建议证据 |
|---|---|---|
| 请求与文件 | 处理哪些字段,文件如何按 workspace 或租户隔离 | 数据流图、租户隔离测试 |
| API 中转站日志保留 | 正文、元数据、保留周期、例外和副本 | 脱敏样本、配置截图、删除演练 |
| 权限 | 哪些系统和人员可访问,如何审批和审计 | 角色矩阵、访问审计与复核频率 |
| API 中转站数据驻留 | 模型厂商、子处理者、数据驻留和路由变更 | 当前清单、合同、请求级路由记录 |
| 事件与退出 | 检测、通知、隔离、导出、删除和终止服务 | 响应计划、通知样本、退出演练 |
Key 必须按项目拆分并限制额度、模型和并发;日志默认隐藏 Authorization、x-api-key、完整提示词与工具结果。无法核实任何一项时,只允许公开或脱敏测试数据进入链路。
客户端侧先做最小化
即使服务商控制完善,用户也应减少送入链路的数据:删除不必要的个人信息、用内部 ID 替代真实身份、不要把数据库整表或完整仓库直接发送、对工具返回结果设置字段白名单。
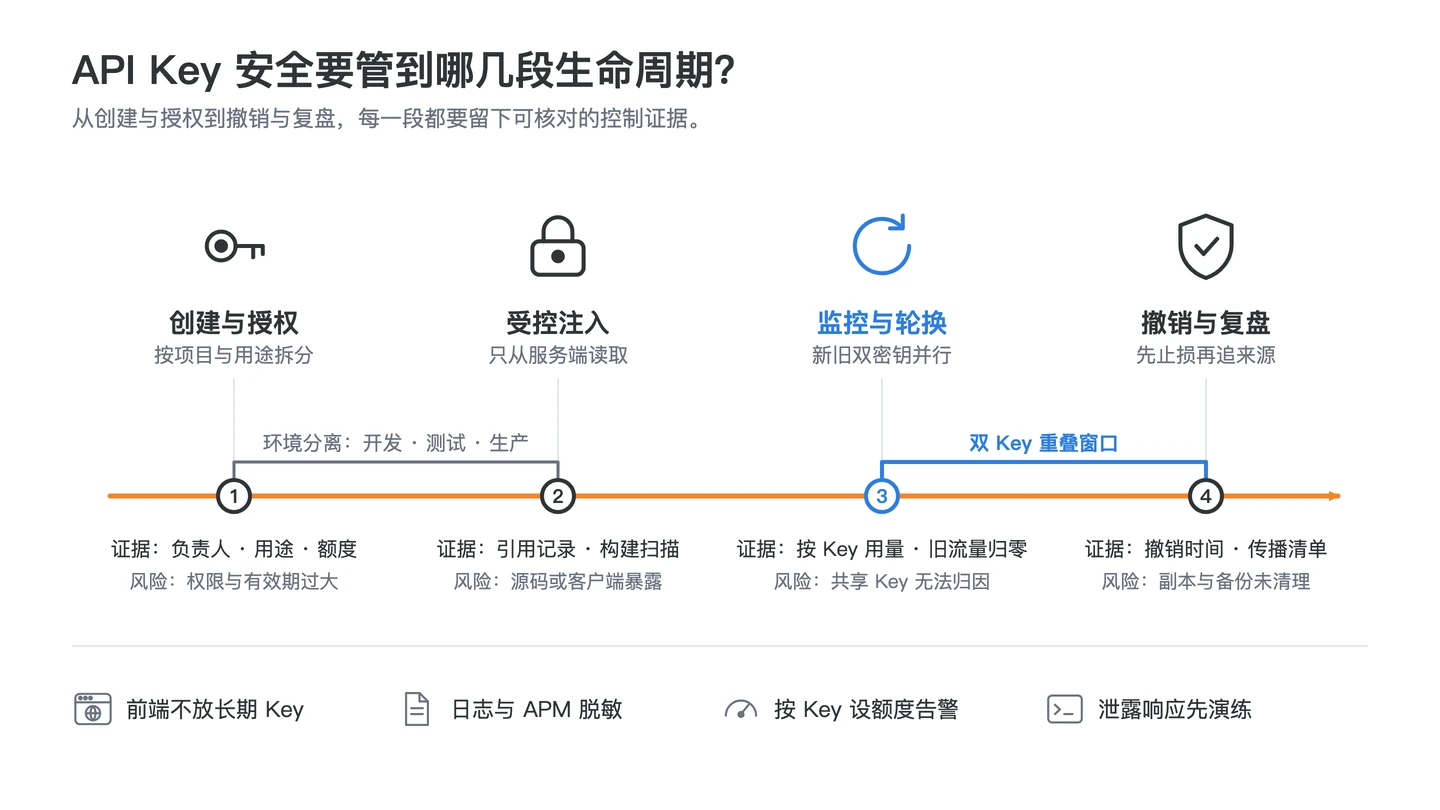
密钥只保存在服务端,并按项目拆分。生产密钥设置额度与告警,日志默认隐藏 Authorization 头和请求正文中的秘密。
建立泄露响应流程
发现异常调用时,顺序应是:撤销密钥、阻止继续消耗、保存必要证据、创建替代密钥、检查账单与访问日志、定位来源、修复发布流程,最后再恢复额度。
只替换代码里的密钥却不撤销旧密钥,会让泄露继续有效;只删除 Git 提交也不能消除已经被抓取的凭据。
哪些场景应该停止接入
- 无法确认请求正文和日志的保留规则;
- 不支持独立密钥、撤销或最小额度;
- 要求在前端或第三方表单中粘贴长期密钥;
- 发生安全问题后没有可追踪支持渠道;
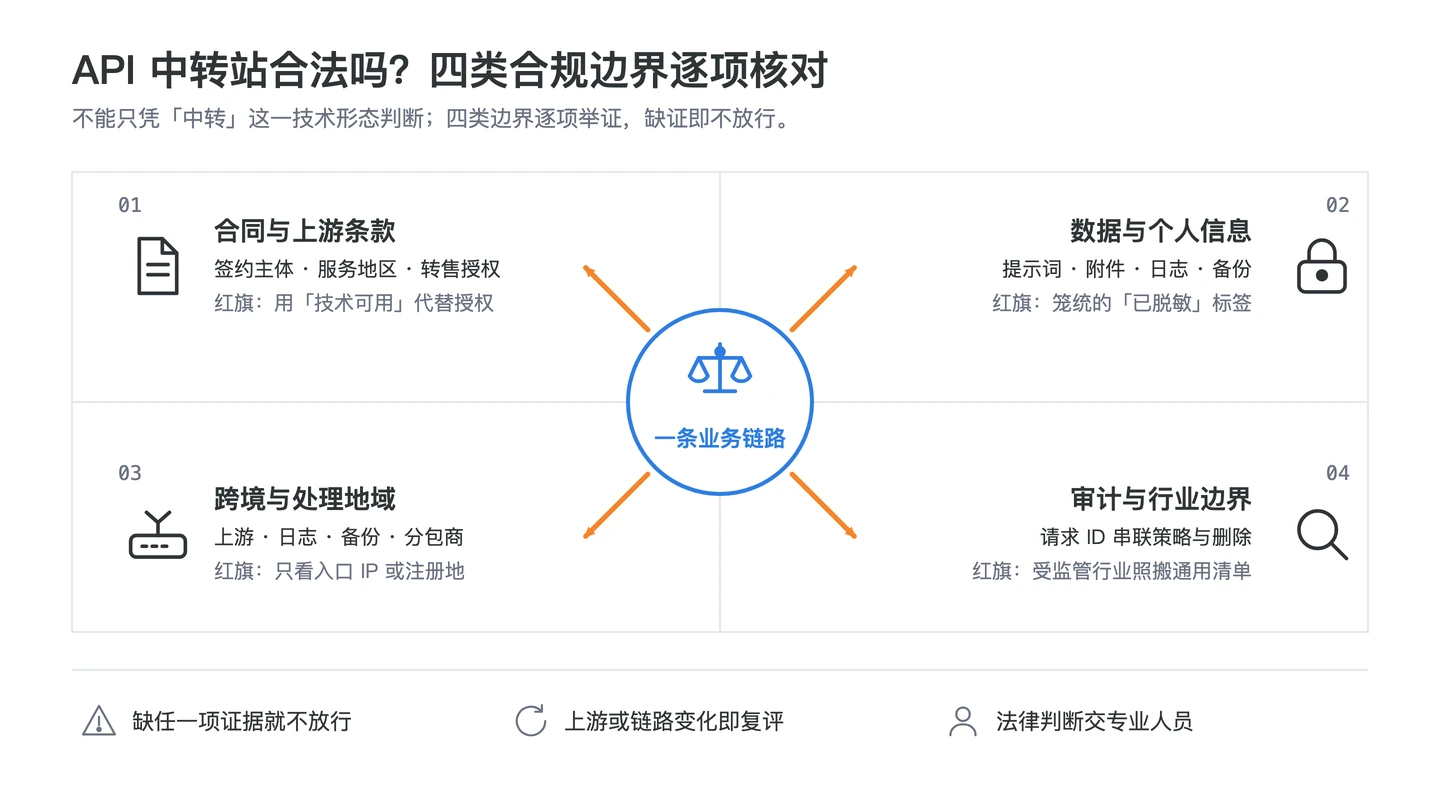
- 业务包含受监管数据,却没有完成合同和地区评估。
更细的密钥操作可阅读 API Key 安全指南,涉及法律与地区问题时查看 API 中转站合规风险。如果服务会在多个上游之间路由,还要核对 API 中转站上游透明度;需要把敏感数据完全留在自己的边界内,可比较 自建 API 中转站架构的责任与成本。
审计不通过或策略变化时怎样退出与回滚?
- 冻结新增高敏感流量,把路由限制到公开、脱敏且无副作用的样本。
- 关闭文件上传、工具写操作和不必要的正文日志,保全最少必要的请求与账单证据。
- 通过可逆 Provider 配置切回已验证的官方直连或自建网关,不在业务代码里临时改地址。
- 轮换或撤销中转站项目 Key,确认旧 Key 无新流量,并核对异常费用。
- 按合同和控制台发起导出与删除,记录范围、例外、完成时间与证明。
- 用同一固定集验证新路径,再恢复批准的数据等级和工具权限。
上游、地区、保留期限、日志字段或子处理者变化都应触发重新评审。若供应商无法说明变更影响,回滚门槛应优先于业务便利。
用一张数据流表完成接入评审
为每类业务输入建立记录,而不是给整个平台贴一个“安全”或“不安全”标签:
| 字段 | 需要填写 |
|---|---|
| 数据类型 | 公开文本、代码、个人信息、商业机密等 |
| 处理目的 | 摘要、生成、分类、工具执行等 |
| 经过组件 | 客户端、业务后端、中转站、上游、日志系统 |
| 存储位置 | 哪个组件保存、所在地区、保留多久 |
| 访问主体 | 用户、运维、支持人员、分包商 |
| 删除与导出 | 谁可发起、多久完成、如何证明 |
同一个中转站可以用于公开内容测试,却不一定适合客户数据。评审结果应落实成路由和密钥权限:高敏感任务只允许经过批准的上游,普通任务才进入更广的候选池。
上线后把新增日志字段、切换上游、改变保存期限和开放新地区视为重新评审触发器。隐私说明没有变化,并不代表实际数据流没有变化;配置与请求证据同样需要定期核对。
GPTZZZ 的关系与适用边界
GPTZZZ 运营 gptzzz.ai 的独立第三方多模型 API 中转服务,因此本文与所讨论服务存在商业关系。本文不把 GPTZZZ 或任何候选服务预设为安全,也不替代法律意见、合同审查或读者自己的数据保护影响评估;模型、上游、地区、日志和保留规则都应以接入当日的公开说明、合同、控制台设置与实际验证为准。
可复现:用合成 canary 验证日志、删除与退出路径
不要用真实个人信息测试隐私控制。先创建低额度、最小权限的审计 Key,再生成一次性 canary;它只能证明本次配置和观察窗口,不代表供应商永久安全。
set +x
: "${RELAY_BASE_URL:?set RELAY_BASE_URL}"
: "${RELAY_TEST_KEY:?set RELAY_TEST_KEY}"
CANARY_ID="privacy-canary-$(python -c 'import uuid; print(uuid.uuid4().hex)')"
mkdir -p .work/privacy-audit
printf 'header = "Authorization: Bearer %s"\n' "${RELAY_TEST_KEY}" | \
curl --config - --silent --show-error \
  --request POST "${RELAY_BASE_URL%/}/v1/responses" \
  --header "Content-Type: application/json" \
  --header "X-Client-Request-Id: ${CANARY_ID}" \
  --data "{\"model\":\"lab-model\",\"input\":\"Return this synthetic marker: ${CANARY_ID}\",\"store\":false}" \
  --dump-header .work/privacy-audit/response.headers \
  --output .work/privacy-audit/response.json \
  --write-out "http=%{http_code} total=%{time_total}s\n"
curl_exit=$?
printf 'curl_exit=%s\n' "${curl_exit}"
printf '%s' "${RELAY_TEST_KEY}" | python -c '
from pathlib import Path
import sys

canary = sys.argv[1].encode()
key = sys.stdin.buffer.read()
local = Path(".work/privacy-audit")
audit = Path("exported-audit-logs")

def matching_files(root, needle):
    if not root.is_dir():
        return []
    hits = []
    for path in root.rglob("*"):
        if not path.is_file():
            continue
        try:
            content = path.read_bytes()
        except OSError:
            continue
        if needle in content:
            hits.append(path.as_posix())
    return hits

header_path = local / "response.headers"
header_lines = header_path.read_text(errors="replace").splitlines() if header_path.is_file() else []
request_id = next((line.split(":", 1)[1].strip() for line in header_lines if line.lower().startswith("x-request-id:")), "missing")
audit_missing = not audit.is_dir()
local_key_files = matching_files(local, key)
audit_key_files = matching_files(audit, key)
canary_locations = matching_files(local, canary) + matching_files(audit, canary)

print(f"x-request-id={request_id}")
print(f"local_full_key_files={len(local_key_files)}")
print(f"audit_export_missing={int(audit_missing)}")
print("audit_full_key_files=" + ("not_checked" if audit_missing else str(len(audit_key_files))))
print("canary_locations=" + (",".join(canary_locations) or "none"))
' "${CANARY_ID}"
命令通过 curl 标准输入配置和 Python 标准输入传递 Key,避免把完整凭据展开到进程参数;不要在这段验证期间重新开启 shell xtrace。一次通过样例应只显示状态、测得耗时和请求 ID,不显示完整凭据:
http=200 total=<measured>s
curl_exit=0
x-request-id=req_example
local_full_key_files=0
audit_export_missing=0
audit_full_key_files=0
canary_locations=.work/privacy-audit/response.json,exported-audit-logs/example.json
成功响应应返回 JSON、请求 ID 和合成 marker;完整 Key 不应出现在响应、网关导出、APM 或错误附件。exported-audit-logs 是供应商或自建网关按评审流程导出的本地副本,不存在时不能把该项记为通过。
| 参数边界 | 验证指标 | 错误或失败模式 |
|---|---|---|
| 输入仅含一次性 canary,无 PII、文件或真实工具结果 | 非批准字段数必须为零 | 测试本身把客户数据复制到新链路 |
| 测试 Key 独立额度、模型和有效期 | 按 Key 请求数、异常来源、撤销时间 | 共享总 Key 无法归因或单独止损 |
| 应用、WAF、APM、工单与备份逐层检查 | 完整密钥命中数必须为零;canary 命中位置可解释 | 只查应用日志,遗漏代理或支持系统副本 |
| 按声明等待保留窗口并执行删除 | 删除请求完成时间、复查命中数、例外清单 | 界面显示删除但导出或备份仍可检索 |
故障排查与回滚:先按请求 ID 定位实际路由,再检查日志采样、字段过滤和子处理者;发现完整 Key 或未声明正文副本时立即停止新流量、撤销审计 Key、保全最少证据,并切回已验证直连或自建路径。修复脱敏和删除流程、重跑同一 canary 后才可恢复。
参考资料
- OWASP Secrets Management Cheat Sheet
- OWASP Logging Cheat Sheet
- OWASP REST Security Cheat Sheet
- NIST Privacy Framework
- NIST Zero Trust Architecture
- OpenAI:Data controls
- Anthropic:API and data retention
- Anthropic:Files API
常见问题
API 中转站能看到提示词和文件吗?
从技术链路看,中转层通常需要处理或转发请求正文,因此应按可能接触提示词、文件、工具参数与响应设计边界;是否保存要用政策、配置和审计证据核实。
HTTPS 是否就代表 API 中转站安全?
不代表。HTTPS 保护传输,但不能解决服务端日志、人员访问、密钥存储、上游转发、子处理者和数据保留问题。
零数据保留是否等于没有任何日志?
不能直接等同。零数据保留可能只覆盖特定端点或正文,管理、审计、安全和账单元数据仍可能保留;必须核对适用范围与例外。
API 中转站能否发送客户敏感数据?
只有在数据分类、合同、地区、保留、权限、删除、上游与事件响应都通过评审后,才能批准对应场景;否则先脱敏、最小化或回退直连或自建路径。
上游供应商或日志策略变更后为什么要重做评审?
因为实际数据接收方、地区、保留副本和人员访问面已经变化。旧结论不能自动覆盖新链路,应冻结高敏感流量并重新验证。
模型名称、价格与可用性会变化,请以 GPTZZZ 控制台的实时信息为准。